Der Großkunde hat Ja gesagt. Dann kam der Sicherheitsfragebogen.Oder der Investor mit seiner Due Diligence. Ab diesem Moment ist Informationssicherheit eine Umsatzfrage.
SPARROW42 bereitet wachsende Unternehmen im DACH-Raum auf Nachweise nach ISO 27001, TISAX und NIS-2 vor. So, dass die Antworten im Fragebogen stimmen, und auch dann noch, wenn es ernst wird.
-
Gibt es eine Richtlinie zur Informationssicherheit, die die Geschäftsführung freigegeben hat und die tatsächlich gelebt wird?
-
Ist die Mehr-Faktor-Anmeldung für alle Konten erzwungen, auch für Admins und externe Dienstleister?
-
Können Sie benennen, wer bei Ihnen für Informationssicherheit verantwortlich ist, mit Namen?
-
Wissen Sie, welche Dienstleister und SaaS-Anbieter Zugriff auf Kundendaten haben?
-
Wurde die Wiederherstellung aus der Sicherung in den letzten zwölf Monaten geprobt?
-
Gibt es einen Notfallplan, und wurde er mit der Geschäftsführung geübt?
Noch 6 von 6 Fragen offen. Antworten Sie so, wie Sie es im echten Fragebogen tun müssten: ehrlich.
Sechs Fragen ersetzen keinen Fragebogen. Sie zeigen nur, wie das Gespräch laufen würde. Ihre Antworten werden nicht übertragen oder gespeichert.
Ein Fragebogen ist kein Formular. Er ist eine Prüfung.
Ein Nachweis ist schnell beschafft. Ein Nachweis, der beim nächsten Fragebogen, beim nächsten Investor und beim ersten echten Angriff noch stimmt, ist Arbeit. Diese Arbeit machen wir mit Ihnen.
Nachweis aus Wirkung
Wir schreiben keine Richtlinien für die Schublade. Jede Antwort im Fragebogen hat eine Maßnahme dahinter, die tatsächlich greift.
Mit dem Blick des Angreifers
Ein Prüfer fragt nach Dokumenten. Ein Angreifer nicht. Wir priorisieren nach dem, was Ihr Geschäft wirklich stoppen würde.
Wächst mit
Was bei 40 Mitarbeitenden passt, muss bei 200 noch tragen. Wir bauen schlank, cloud-tauglich und so, dass Ihr erster eigener CISO darauf aufsetzen kann.
Unabhängig
Wir verkaufen keine Tools und vergeben keine Zertifikate. Deshalb dürfen wir Ihnen auch sagen, was Sie nicht brauchen.
Ihr Weg zum Nachweis
Kein Großprojekt am Anfang. Erst wissen, wo Sie stehen, dann das Wichtigste zuerst, dann dauerhaft halten.
-
StandortbestimmungDas Fundament für cyberRESILIENZ
Wo stehen Sie gegenüber ISO 27001, TISAX oder dem Fragebogen Ihres Kunden? Ergebnis: Reifegrad, Lückenliste und die fünf Maßnahmen, die zuerst kommen.
ab 9.950 € -
Schnelle WirkungM365 Tenant Check
Die meisten Fragen eines Fragebogens beantwortet Ihre Microsoft-Umgebung. Mehr-Faktor-Anmeldung, Admin-Rechte, Freigaben: gegen Best Practice geprüft.
ab 3.950 € -
Verantwortung mit NamencyberRESILIENZ vOFFICER
Ein benannter Verantwortlicher für Informationssicherheit, der Fragebögen beantwortet, Audits begleitet und den Kurs hält, bis Sie einen eigenen CISO einstellen.
laufend -
Der Ernstfall, geübtRoadmap für Krisen-Resilienz
Notfallplan, Krisenstab, geprobte Wiederherstellung. Der Teil, nach dem Investoren und Großkunden zunehmend fragen, und den am wenigsten vorweisen können.
ab 13.950 €
Was Sie von uns nicht bekommen
Ein Zertifikat. ISO 27001 und TISAX vergeben unabhängige Prüfstellen, und das ist gut so. Wir sorgen dafür, dass Sie dort bestehen, und dass hinter dem Label echte Sicherheit steht.
Was Sie zusätzlich bekommen
Die Antwort auf die Frage, die kein Fragebogen stellt: Was tun Sie am Tag, an dem es passiert? Zum Nachlesen: Führungshilfen für den Cyber-Notfall, vorbestellbar.
Für die Geschäftsleitung
Ein Tag Stillstand hat einen Preis. Rechnen Sie ihn aus.
Bevor es um Maßnahmen geht, lohnt eine Zahl: Was kostet es Sie, wenn nichts mehr läuft? Grob gerechnet, in einer Minute.
Das Fundament kostet ab 9.950 €. Das ist weniger als 10 % eines einzigen Stillstandstags.
Nur entgangener Umsatz, gerechnet mit 250 Arbeitstagen. Wiederherstellung, Vertragsstrafen, Mehrarbeit und Lösegeldforderungen kommen hinzu. Es wird nichts gespeichert.
Ihre persönliche Verantwortung
Fällt Ihr Unternehmen unter NIS-2, verpflichtet das BSI-Gesetz die Geschäftsleitung selbst: Maßnahmen billigen, ihre Umsetzung überwachen, regelmäßig an Schulungen teilnehmen. Ob und wie das für Sie gilt, ordnen wir mit Ihnen ein. Die rechtliche Prüfung gehört zu einem Juristen.
Versicherungsfähig werden
Cyberversicherer fragen vor Vertragsabschluss typischerweise nach Mehr-Faktor-Anmeldung, Sicherungen und Notfallplänen. Unsere Arbeit schafft genau das, mit Belegen. Wir vermitteln keine Versicherungen, deshalb bleibt unsere Empfehlung unabhängig.
Ein Bild für oben und unten
Geschäftsleitung und IT hören von uns dasselbe. Es gibt keinen Bericht für die Chefetage und einen anderen für die IT.
Der erste Schritt
Das Fundament für cyberRESILIENZ: ab 9.950 €, in 2 bis 4 Wochen
Danach wissen Sie, wo Sie stehen und was zuerst kommt. Ihr Aufwand als Geschäftsleitung: ein Top-Management-Briefing und ein Workshop zum Schutzbedarf, je etwa zwei Stunden.
Für die IT-Leitung
Wir saßen selbst auf Ihrem Stuhl.
Kevin war CIO, Florian kommt aus dem IT-Betrieb. Wir wissen, wie es ist, wenn ein Berater der Geschäftsführung Befunde vorlegt. Deshalb arbeiten wir mit Ihnen, nicht über Sie.
Rückendeckung statt Zeugnis
Befunde kommen bei uns als Prioritätenliste mit Begründung, nicht als Mängelbericht. Damit argumentieren Sie gegenüber der Geschäftsführung für Budget und Zeit.
Nachweise nach Standard
Wir arbeiten mit ISMS nach ISO 27001 und Notfallmanagement nach BSI-Standard 200-4. Was entsteht, versteht auch der nächste Auditor.
Entlastung im Ernstfall
Im Vorfall führt unser KrisenMANAGER den Krisenstab und spricht mit der Geschäftsführung. Ihr Team kann sich um die Technik kümmern.
Wer macht was
| Aufgabe | Bei Ihnen | Bei SPARROW42 |
|---|---|---|
| Betrieb | Systeme betreiben, patchen, sichern. Bleibt bei Ihrem Team und Ihren bestehenden Partnern. | Wir priorisieren, was zuerst gehärtet werden sollte, und warum. |
| Informationssicherheit | Umsetzung der Maßnahmen, Zuarbeit zu Bestandsaufnahme und Risiken. | ISMS nach ISO 27001: Standortbestimmung, Risikobewertung, Richtlinien, Maßnahmenplan. |
| Notfallmanagement | Technische Wiederanlaufpläne Ihrer Systeme, Teilnahme an Übungen. | BCM nach BSI-Standard 200-4: Business-Impact-Analyse, Notfallhandbuch, roter Ordner, Krisenstabsübungen. |
| Überwachung | Lizenzen und Freigaben, Umsetzung von Empfehlungen. | cyberDEFENCE: SOC auf Basis der Microsoft Defender Suite als XDR-Plattform, komplett aus unserer Manufaktur. Auf Wunsch vermitteln wir ein SOC von Arctic Wolf. |
| Im Vorfall | Technische Maßnahmen im eigenen Umfeld. | cyberRETTUNG: Der KrisenMANAGER führt den Krisenstab, schafft das Lagebild und übersetzt es in Entscheidungen. Rechtliche Einordnung und Meldepflichten mit Juribo, an Werktagen. Skalierbare Incident Response mit unserem Partner Arctic Wolf. |
Unsere Leistungen in Klartext
- Das Fundament für cyberRESILIENZab 9.950 €
- Standortbestimmung und Gap-Analyse gegen drei Maßstäbe: ISO 27001, BSI-Standard 200-4 und das 98-%-Schutzmodell von Microsoft. Ergebnis: Reifegrad, Lückenliste, die fünf wichtigsten Maßnahmen.
- Roadmap für Krisen-Resilienzab 13.950 €
- Ihr Maßnahmenplan in drei Zeithorizonten: was in 30, was in 90 und was in 360 Tagen umgesetzt sein soll.
- M365 Tenant Checkab 3.950 €
- Konfigurationsprüfung Ihrer Microsoft-365-Umgebung gegen Best Practice.
- KRISENSICHER
- Der rote Ordner: Ihr Notfallhandbuch auf Papier, nutzbar, wenn keine IT mehr läuft.
- cyberRESILIENZ vOFFICER
- Externer Informationssicherheitsbeauftragter, der Ihr ISMS laufend steuert.
- cyberDEFENCE
- Security Operations Center: Microsoft Defender Suite als XDR-Plattform aus unserer Manufaktur. Auf Wunsch vermitteln wir ein SOC von Arctic Wolf.
- krisenBERATUNG
- Rahmenvertrag mit definierten Reaktionszeiten, bevorzugtem Zugriff auf unsere Krisenmanager und geübten Notfallplänen.
- cyberRETTUNG350 € netto je Stunde
- Krisenmanagement im Vorfall, rund um die Uhr erreichbar, in Süddeutschland vor Ort. Vor Ort in der Regel zwei Personen, mindestens 16 Stunden.
Ihre Ansprechpartner
Ihre Anfrage landet nicht in einem Ticketsystem, sondern direkt bei Ihrem Ansprechpartner.
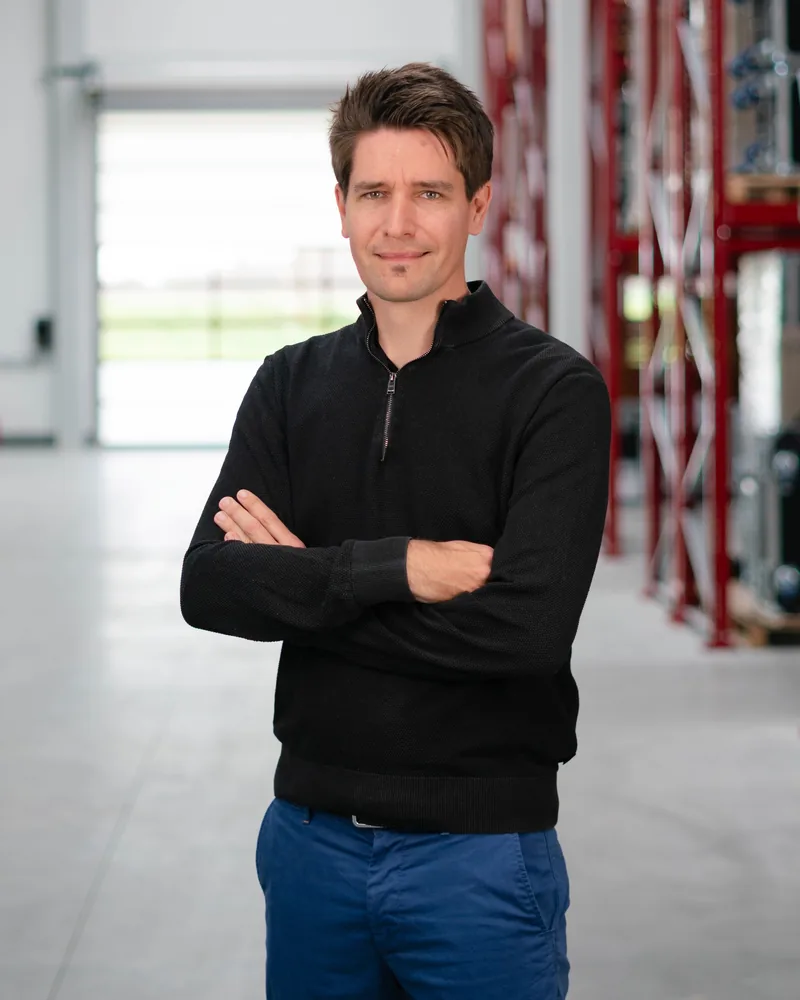
Kevin Palinkas
Gründer & Geschäftsführer
Ehemaliger CIO eines großen produzierenden Mittelständlers. Er liest Ihre Anfrage und führt im Ernstfall den Einsatz.
Florian Scholz
Security Operations Center
Kommt aus dem IT-Betrieb und arbeitet heute im Security Operations Center von SPARROW42. Er weiß, wie wenig die erste Alarmmeldung verrät.
Gespräch anfragen
Sagen Sie uns, wer fragt und bis wann. Ich melde mich persönlich. Bei einem akuten Vorfall bitte nicht schreiben, sondern anrufen: +49 731 71804800.
-
Sie nennen Anlass und StichtagInvestor, Großkunde oder beides, und das Datum, an dem es zählt.
-
Wir schauen auf Ihren StandEin Gespräch, eine ehrliche Einschätzung, ob der Stichtag hält.
-
Sie erhalten einen PlanWas bis zum Stichtag realistisch ist, und was danach kommt.
Mit souveränen Grüßen
Kevin Palinkas
SPARROW42, Manufaktur für cyberRESILIENZ, Ulm